
 预约演示
 安全与治理

Counso Cloud
- 运行环境
- 由 Counso 管理的工作空间。
- 配置
- 为首个工作流程选定团队、资料来源和访问权限。
- AI 模型
- 管理员选择工作空间可用的模型。
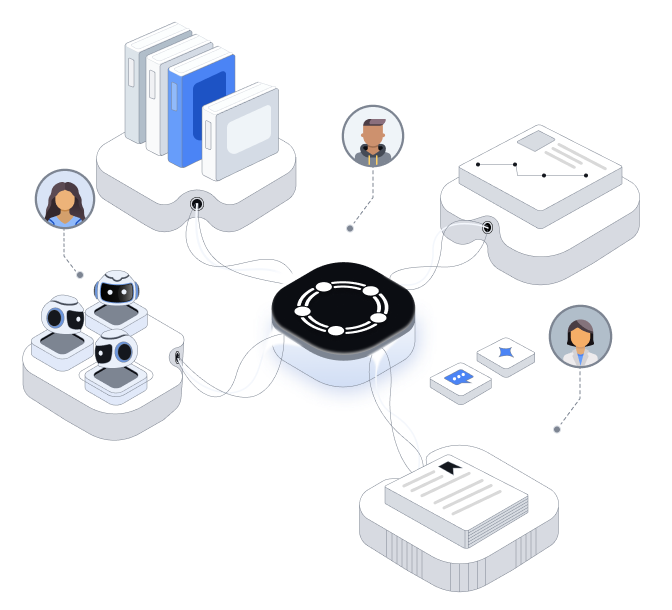
根据数据管理和运行环境要求,选择 Counso Cloud 或私有部署。
智能体使用外部 AI 模型时,相关文本会发送给服务商以生成回复。部署时需一并核对托管地点及服务商的数据条款。
按照参与人员、客户和工作内容设置访问范围。
使用管理员、经理和成员角色,通过群组统一分配团队权限。
通过 SAML 使用现有企业账号登录;配置 SCIM 后可同步人员与群组。
仅向需要的人员开放敏感资料。智能体按照使用者的访问权限工作。
由管理员选择团队可用的 AI 模型。
为每个智能体选择所需工具,并核对各连接获授的权限。
由管理员决定是否允许向机构外分享小程序。
修改客户记录或向外部发送信息前,应核对操作内容、使用权限和复核责任人。
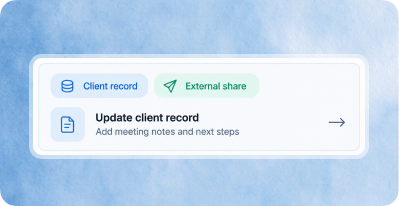
01
将修改哪条记录?将发送哪些信息?
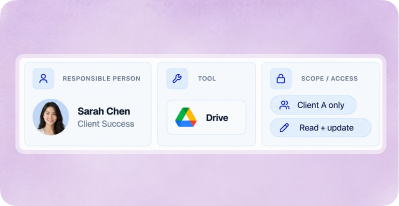
02
由谁负责?工具和访问权限是否合适?
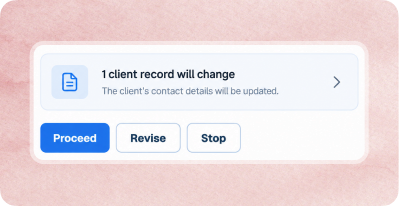
03
检查影响后再决定是否执行。
工作空间启用审计日志后,获授权的人员可按时间顺序查看重要活动。
智能体与工具事件会标明操作由人员还是 AI 发起,以及代表谁执行。查看审计日志本身也会留下记录。
按时间、人员和操作筛选。完成相应配置后,可导出 CSV 记录或实时发送至自己的监控系统。
Counso 的设计参考了 SAFR 关于操作授权、人工监督和决策记录的运行时防护原则。我们可结合机构的审核要求,说明适用的权限设置与审计能力。
SAFR 是新加坡金融管理局 BuildFin.ai 计划下发布的行业白皮书,并非监管指引。Counso 与新加坡金融管理局没有关联,也未获其背书。




 导出